
บอร์ด KTB ถกรับมือภัยไซเบอร์บ่ายนี้ (11 พ.ย.) ปลัดคลังแจง “การบินไทย” ไม่ได้ถูกแฮ็กโดยตรง
ปลัดคลัง ชี้บอร์ด KTB ถกรับมือภัยไซเบอร์บ่ายนี้ (11 พ.ย.) พร้อมยืนยัน “การบินไทย” ไม่ได้ถูกแฮ็กระบบโดยตรง
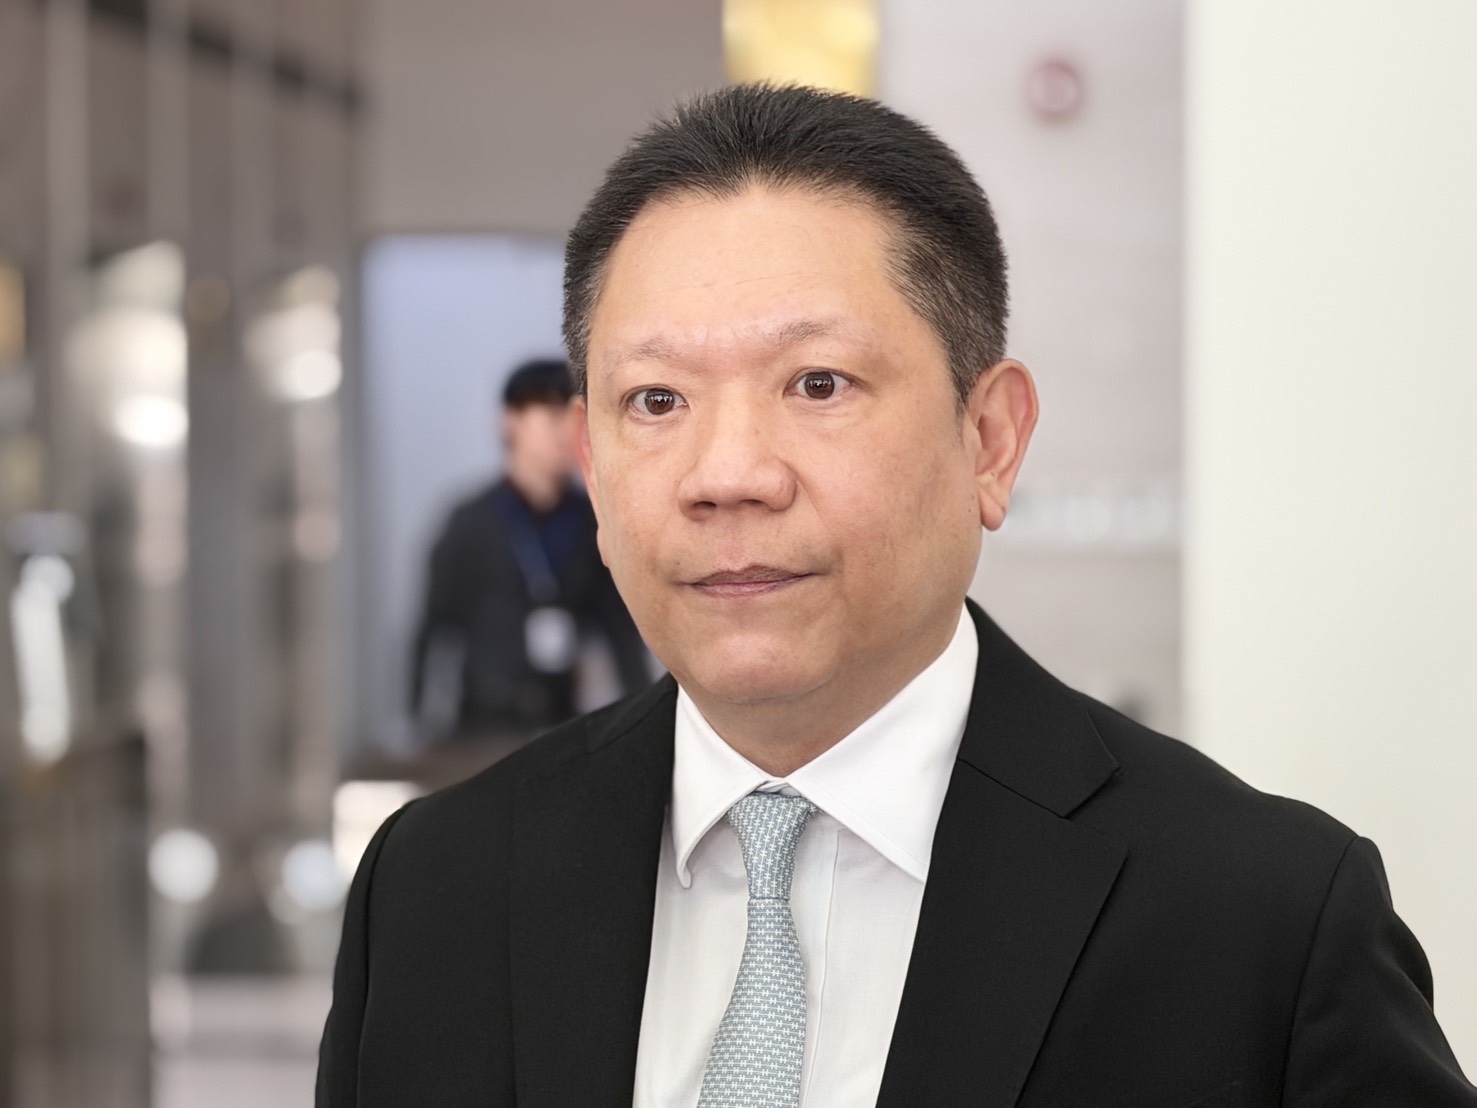
นายลวรณ แสงสนิท ปลัดกระทรวงการคลัง เปิดเผยว่า ปัญหาการโจมตีทางไซเบอร์เป็นเรื่องใหญ่ที่ต้องทบทวนใหม่ เพื่อหลีกเลี่ยงการถูกโจมตีทางไซเบอร์ เพราะในปัจจุบันใช้เอไอแฮ็กแทนคน ฉะนั้นจึงเป็นเรื่องใหญ่ของทุกหน่วยงานทั้งภาครัฐและเอกชนที่ต้องเตรียมพร้อมรับมือ
นายลวรณ ในฐานะประธานกรรมการ ธนาคารกรุงไทย จำกัด (มหาชน) กล่าวว่า ที่ประชุมบอร์ดธนาคารกรุงไทยในบ่ายวันนี้ จะมีการหารือเรื่องการเปลี่ยนวิธีการรับมือการโจมตีทางไซเบอร์ เนื่องจากสถานการณ์ปัจจุบันแสดงให้เห็นว่าสิ่งที่เคยรับมือได้ ปัจจุบันมีช่องโหว่เกิดขึ้น
“เมื่อก่อนเวลาแฮ็กเกอร์จะเจาะระบบ จะใช้คนหาจุดอ่อน และมีการสกรีนแอคเคานท์ได้ แต่ทุกวันนี้ใช้เอไอโจมตีเข้ามา จากการโจมตีหลักหมื่นบัญชี ก็เป็นหลักล้านบัญชี เขามีเทคนิคใหม่ เทคโนโลยีใหม่ และนำเอไอมาใช้ ดังนั้นเราต้องรับมือ”
นายลวรณ ในฐานะประธานกรรมการ บริษัท การบินไทย จำกัด (มหาชน) กล่าวถึงกรณีปัญหาข้อมูลผู้โดยสารสายการบินไทยถูกเข้าถึงโดยไม่ได้รับอนุญาตกว่า 6 หมื่นรายการนั้น ว่า กรณีดังกล่าวเป็นการแฮ็กที่เกิดกับระบบของ บริษัท อะมาดิอุส ไอที กรุ๊ป (Amadeus IT Group S.A.) ซึ่งเป็นระบบการขายตั๋วใหญ่ของโลก และมีหลายสายการบินใช้ระบบนี้ ดังนั้นจึงไม่ใช่การแฮ็กที่ระบบของสายการบินไทย “ข้อมูลที่ถูกแฮ็กคือข้อมูลที่กองอยู่ที่บริษัท Amadeus ไม่ได้ผ่านประตูนั้นมาที่การบินไทย แต่ทุกคนต้องยกระดับการรับมือแฮ็กเกอร์ โดยวันนี้ต้องหาวิธีปรับปรุง”
ทั้งนี้ สำหรับข้อมูลประชาชนของภาครัฐ เช่น ข้อมูลของหน่วยงานจัดเก็บภาษีนั้น จะมีการป้องกันในระดับสูงสุดซึ่งแฮ็กไม่ได้ ขณะที่การแฮ็กที่เกิดในปัจจุบันคือการแฮ็กจากจุดอ่อน อย่างไรก็ดี จากงบประมาณที่มีจำกัดก็ต้องปกป้องข้อมูลสำคัญอย่างดี แต่ข้อมูลส่วนอื่นจะให้ความสำคัญรองลงมา เพื่อให้เกิดการใช้จ่ายงบประมาณอย่างมีประสิทธิภาพ โดยได้สั่งการไปในที่ประชุมผู้บริหารกระทรวงการคลังแล้ว